1.2. Nuvem, sistemas distribuídos e sociedade
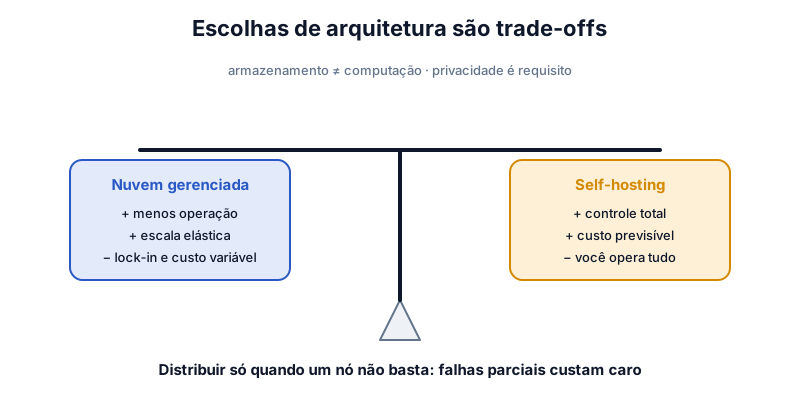
Cloud ou self-hosting, um nó ou vários: cada escolha troca custo, controle e complexidade.
Resumo
- Cloud gerenciada: menos operação e escala elástica; em troca, menos controle, lock-in e custo que cresce com o uso.
- Cloud native: separa armazenamento e computação (ex.: object store + nós de consulta efêmeros).
- Distribuir traz tolerância a falhas, escala e menor latência geográfica, mas cria falhas parciais.
- Regra: se cabe e aguenta em um nó, um nó é mais simples. Microserviços e serverless resolvem problema de times.
- Sistemas de dados afetam pessoas: privacidade, LGPD/GDPR e direito de apagar dados viram requisito de arquitetura.
Perguntas-chave
responda de cabeça, depois abraO que significa separar armazenamento de computação?
Os dados ficam num serviço durável (como object storage) e as máquinas que processam podem ser criadas e destruídas conforme a carga.
Quando vale distribuir um sistema?
Quando um nó não comporta a carga ou o volume, quando é preciso tolerar falha de máquina ou estar perto de usuários em várias regiões.
Por que a lei de proteção de dados é assunto de arquitetura?
Apagar um usuário exige achar todas as cópias derivadas (backups, índices, logs), o que precisa ser previsto no desenho.
Exercícios de fixação
0/5 respondidas1.
Um sistema interno com 2 mil usuários e 50 GB de dados roda bem num único servidor com réplica de backup. O que o livro recomendaria?
2.
Qual é a principal desvantagem citada de serviços de dados gerenciados na nuvem?
3.
Um warehouse na nuvem guarda os dados no object storage e sobe nós de consulta só durante o expediente. Isso é exemplo de:
4.
Segundo o capítulo, a motivação mais forte para adotar microserviços é:
5.
Um usuário pede exclusão dos dados (LGPD). Por que isso é difícil num sistema com muitos dados derivados?